开篇:最佳、最好与最便宜的机房选择(与服务器相关)
在加拿大开公司做机房并部署服务器时,企业常面对“最佳、最好(性价比最高)和最便宜(低成本)”三类选择。若追求长期合规与业务连续性,最佳方案通常是选择已通过ISO 27001或SOC 2认证的云/托管服务提供商,配合满足当地数据驻留和行业合规的机房。若追求短期成本最优,选择共址机房或中小型本地托管可降低前期投入,但要额外投入合规审计与合同保障来覆盖隐私和安全要求。无论何种选择,核心都围绕合规标准与数据隐私,不能仅以价格决断。
一、加拿大的联邦与省级隐私法规框架
加拿大联邦层面的主要法规为PIPEDA(个人信息保护与电子文件法),适用于商业活动中处理个人信息的场景。除此之外,各省(如魁北克、阿尔伯塔、不列颠哥伦比亚和安大略等)还可能有自己的私隐保护法或对特定行业(如医疗、金融、公共部门)设置更严格要求。企业在选择机房地点与服务器托管方案时,必须同时评估联邦与省级法规的适用性,尤其是对敏感个人信息和受监管行业的数据驻留和访问控制要求。
二、行业合规与第三方认证(服务器/机房层面)
机房和服务器常见的合规认证包括ISO 27001(信息安全管理)、SOC 2 Type II(安全/可用性/保密性/完整性)、PCI DSS(支付卡行业数据安全标准)等。对于想要服务金融、支付或医疗客户的机房运营商,取得相应行业证书不仅是市场准入门槛,也是合规证明。评估托管或云服务提供商时,应要求审计报告(如SOC 2)并核实证书有效期与适用范围(是否包含物理设施与运维流程)。
三、物理安全与设施标准(服务器高可用性与合规)
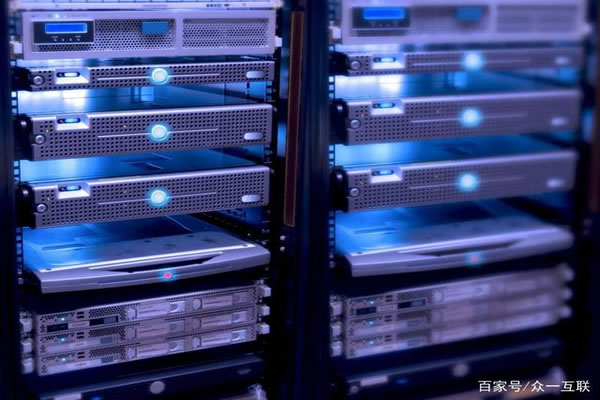
机房的物理安全直接影响服务器的可用性与合规性。关键要素包括访问控制(门禁、双因素、生物识别)、24/7监控(摄像头、日志保存)、背景审查的运维人员、冗余电源与UPS、发电机、消防与泄漏检测、温湿度控制与冷通道设计。参考标准有Uptime Institute的Tier分级或TIA‑942电信机房标准,能帮助企业评估“最佳”与“性价比高”的机房等级。
四、网络安全与技术措施(服务器层面)
在服务器层面要实现端到端的安全:网络分段、防火墙与入侵检测/防御(IDS/IPS)、日志集中与SIEM、定期漏洞扫描与渗透测试、补丁管理、强身份与访问管理(IAM)、最小权限原则和密钥管理。对于跨境数据流动,必须在传输层使用加密(TLS)并对静态数据采用加密或去标识化处理。
五、数据驻留、跨境传输与合同机制
加拿大并未对所有个人数据强制要求驻留国内,但某些行业或省级法律(以及客户合同)可能要求数据驻留。跨境传输时应评估目的地国家的法律风险、政府访问权限和司法互助要求。常见合规做法包括:在合同中加入明确的数据处理条款、执行第三方尽职调查、使用加密技术、采用数据最小化和去标识化、并在必要时采用企业内部治理措施(如绑定企业规则、合同标准条款或具体安全补救措施)。
六、数据泄露通报与应急响应
依据PIPEDA与若干省法,发现可能导致显著伤害的个人信息泄露时,企业需向监管机构与受影响个人报告。机房运营方与租户应在合同中明确责任分界(谁负责检测、通报、补救与通知),并建立联合应急响应计划(IRP),包括取证保全、修复、法律与公关流程。
七、合同条款与供应链合规管理
与托管/云/网络供应商签订合同时,关键条款包括数据所有权与使用限制、数据删除与退还流程、子处理方清单与审计权、服务等级协议(SLA)、保密与安全责任、合规证明与审计访问权。对第三方供应链(如设备供应商、清洁与安保服务)要实行持续的合规与安全评估。
八、特殊行业与敏感数据处理
医疗健康、金融、儿童数据等属于高敏感类别,往往被要求更严格的保护与可能的数据驻留。比如医院或政府合同通常要求数据存放在加拿大境内并通过更严格的访问审计。企业若计划为这些行业提供服务器托管或云服务,应提前规划合适的合规控制与证书。
九、成本与合规的平衡:如何选择“最好”或“最便宜”
选择“最好”通常意味着更高的初始与持续投入以换取合规、可用性与客户信任;选择“最便宜”则可能需要在运营、审计与法律合约上增加保障来弥补硬件或设施上的不足。性价比最高的做法是:评估业务风险与合规义务 → 确定必须满足的最低合规控制 → 在此基础上比较通过率高的本地与云供应商(查看证书、审计报告与客户案例),并将不可接受风险外包给拥有成熟控制的供应商。
十、实施步骤与落地建议
建议按以下步骤执行:1) 数据分类与风险评估;2) 确定适用法律与行业标准;3) 选定机房位置与服务模式(自建/共址/云);4) 要求并验证第三方合规证书与审计报告;5) 在合同中明确数据保护与事故响应责任;6) 部署技术与物理控制;7) 定期审计与员工培训。持续合规是一个循环过程,需结合业务增长不断调整。
结束语:合规不是选项,而是基础设施设计的一部分
在加拿大开公司做机房与部署服务器,合规标准与数据隐私要求贯穿从选址、设计、运维到合同的每一步。将合规与安全作为设计前提,虽然短期成本可能高于“最便宜”方案,但能显著降低法律与声誉风险,提升市场竞争力。选择合作伙伴时优先验证其合规证书、审计历史与行业经验,这比单纯比价更能保障长期稳健运营。