1.
概述与初始准备
- 确认问题范围:是否仅加拿大机房受影响、还是特定IP/域名受限。- 收集基础信息:目标域名、服务器公网IP、机房提供商、影响服务(HTTP/HTTPS/SSH等)。
- 准备工具:ping/traceroute/tcpdump/ss/iptables/openssl/ngrep/htop。
- 记录时间窗和客户端网络信息(ISP、延迟、丢包率)。
- 制定回滚与维护时间,避免生产中断扩大。
2.
网络连通性排查(链路层)
- 使用 ping -c 6 192.0.2.45 检查丢包与延迟,示例:0%丢包,avg=54.3ms。- traceroute canada-prod.example.com 查看中间跳数与异常跳点,注意邻近机房的AS变化。
- tcpdump -i eth0 port 443 捕获TLS握手报文,确认是否存在RST或ICMP不可达。
- 检查MTU/MSS问题:尝试设置MTU=1400并复测,若断续恢复说明存在路径MTU问题。
- 验证BGP/路由策略与防火墙是否对外路由做了黑洞,联系机房确认流量策略。
3.
传输层与端口认证检查
- ss -tulnp | grep :443 确认服务端口监听进程与PID(示例:nginx 1.18 pid 2345)。- netstat/ss 检查TIME_WAIT/RST大量出现,判断是否遭遇SYN flood或连接速率限制。
- iptables -L -n 查看是否有DROP规则或rate-limit,示例规则:-A INPUT -p tcp --dport 443 -m connlimit --connlimit-above 200 -j DROP。
- 检查系统最大文件描述符与net.core.somaxconn设置,示例:ulimit -n=65536,sysctl net.core.somaxconn=1024。
- 若为VPS,确认宿主机或VPC安全组是否限制外部连接。
4.
TLS/证书与认证层排查(含示例数据)
- 使用 openssl s_client -connect canada-prod.example.com:443 -servername canada-prod.example.com 检查证书链与验证错误,示例错误:verify error:num=20:unable to get local issuer certificate。- 确认证书版本与OpenSSL版本兼容性(示例:OpenSSL 1.1.1f 与 TLS1.3 支持)。
- 检查证书到期日:示例 cert: Subject CN=canada-prod.example.com, Not After: 2026-09-12。
- 若使用客户端证书,确认CA链与CRL/OCSP是否可达,示例 OCSP 响应时间 0.45s。
- 若有SNI,确认虚拟主机配置正确,Nginx 配置 server_name 与 ssl_certificate 对应。
5.
服务配置与性能参数调整
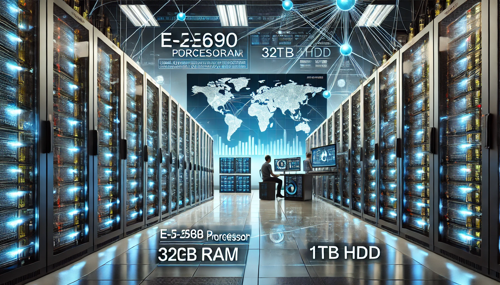
- 示例服务器配置(见下表)用于参考:| 项 | 示例值 |
|---|---|
| OS | Ubuntu 20.04 |
| CPU/RAM | 4 vCPU / 8GB |
| Nginx | 1.18, worker_connections 4096 |
| OpenSSL | 1.1.1f |
| SSH | OpenSSH 8.2, Port 22 |
- 调整 keepalive、worker_processes 及连接数以防过载,示例:worker_processes auto; worker_connections 8192。
- 检查磁盘I/O延迟与swap使用,避免因I/O导致服务响应迟滞。
- 对API/长连接服务启用心跳与重试策略,减少短时间重连引发的连接风暴。
6.
CDN、负载均衡与DDoS防御相关排查
- 若使用CDN(如Cloudflare、Akamai),先绕过CDN直接指向源站确认是否为CDN导致的故障。- 检查CDN配置的证书是否已上传且SNI匹配,若使用Full(Strict)模式需源站证书可信。
- 查看WAF/防DDoS日志,是否有大量异常连接或攻击流量,示例峰值 250k PPS。
- 若检测到DDoS,启用WAF防护、Geo-block、速率限制与黑洞路由策略。
- 与云厂商/机房协作,申请流量清洗或临时流量转发策略以缓解攻击。
7.
真实案例:加拿大机房link中断与认证失败
- 问题现象:客户 canada-prod.example.com(IP 192.0.2.45)在高峰期出现链路中断与浏览器报TLS认证错误。- 排查结果:tcpdump 显示 TLS ClientHello 后收到 ICMP fragmentation-needed,MTU=1500路径不可达。
- 认证问题由证书链部分丢失引起:nginx 指向了过期中间证书,导致 openssl 验证失败。
- 处理措施:调整MTU为1400并启用MSS clamping,替换中间证书并重载nginx(systemctl reload nginx)。
- 结果验证:ping 丢包恢复至0%,openssl s_client 返回 verify return:1,用户访问正常。
8.
结论与建议
- 排查需自下而上:链路->传输->应用->认证->外部防护。- 保持证书链完整并定期自动续期(certbot + cron)。
- 对关键服务设置监控与告警(延迟、丢包、证书剩余天数),示例阈值:证书剩余天数<15报警。
- 与机房/云厂商保持沟通,保存抓包与日志以便进行流量清洗或路由调整。
- 建议形成SOP,包含回滚步骤、联系清单与事件复盘,降低未来同类故障影响。